NISG 2026 gilt: Was Unternehmen jetzt klären müssen
Seit 1. Oktober 2026 gelten die wesentlichen Bestimmungen des österreichischen Netz- und Informationssystemsicherheitsgesetzes 2026. Das NISG 2026 setzt NIS2 in Österreich um. Für erfasste Einrichtungen geht es um Registrierung, Verantwortung der Geschäftsleitung, angemessene Sicherheitsmaßnahmen, Nachweise und die rechtzeitige Meldung erheblicher Cybervorfälle. Zuständige Behörde ist das Bundesamt für Cybersicherheit. Den Start und die neue Anwendung „NIS2-Services“ bestätigt das Innenministerium.
Wer nach NIS2 Wien oder NIS2 Beratung sucht, braucht zuerst drei Antworten: Fällt die konkrete Einrichtung darunter? Welche Pflichten und Termine gelten für sie? Wer setzt welche Maßnahmen um und liefert die Nachweise?
Dieser Leitfaden verbindet den Rechtsrahmen mit einem technischen Arbeitsplan für Unternehmen in Wien und Österreich. Die rechtlichen Aussagen wurden am 21. Oktober 2026 mit RIS und den Veröffentlichungen des Bundesamts abgeglichen. Der Artikel und der Check sind eine Orientierung; die individuelle Rechtsprüfung und ein behördlicher Bescheid sind davon zu unterscheiden.
Direkt zur Ersteinschätzung: NISG-2026-Check mit sechs Fragen. Das Ergebnis ist ohne E-Mail sichtbar und kann gespeichert werden.
NIS2, NISG 2026 und NISV 2026: drei Ebenen
NIS2 ist die EU-Richtlinie 2022/2555. NISG 2026 ist das österreichische Umsetzungsgesetz, veröffentlicht als BGBl. I Nr. 94/2025. NISV 2026 konkretisiert Anforderungen und Kriterien erheblicher Vorfälle; sie ist als BGBl. II Nr. 290/2026 seit 2. Oktober 2026 in Kraft. Rechtsgrundlagen: NISG im RIS und NISV im RIS.
Für die praktische Arbeit muss deshalb neben dem Gesetz auch die einschlägige Verordnung berücksichtigt werden. § 2 NISV 2026 erstreckt die näheren Risikomanagementanforderungen der Durchführungsverordnung (EU) 2024/2690 auf weitere erfasste Einrichtungsarten. § 4 behandelt begründete, dokumentierte kompensierende Maßnahmen. Eine starre Produktliste würde dieser risikobezogenen Prüfung nicht gerecht.
Wien hat dafür keinen eigenen NIS2-Schwellenwert. Der Standort ist für Zuständigkeit, Zusammenarbeit und die betriebliche Umsetzung relevant. Die rechtliche Einordnung folgt dem österreichischen und gegebenenfalls einschlägigen europäischen Rahmen.
Wer fällt unter das NISG 2026?
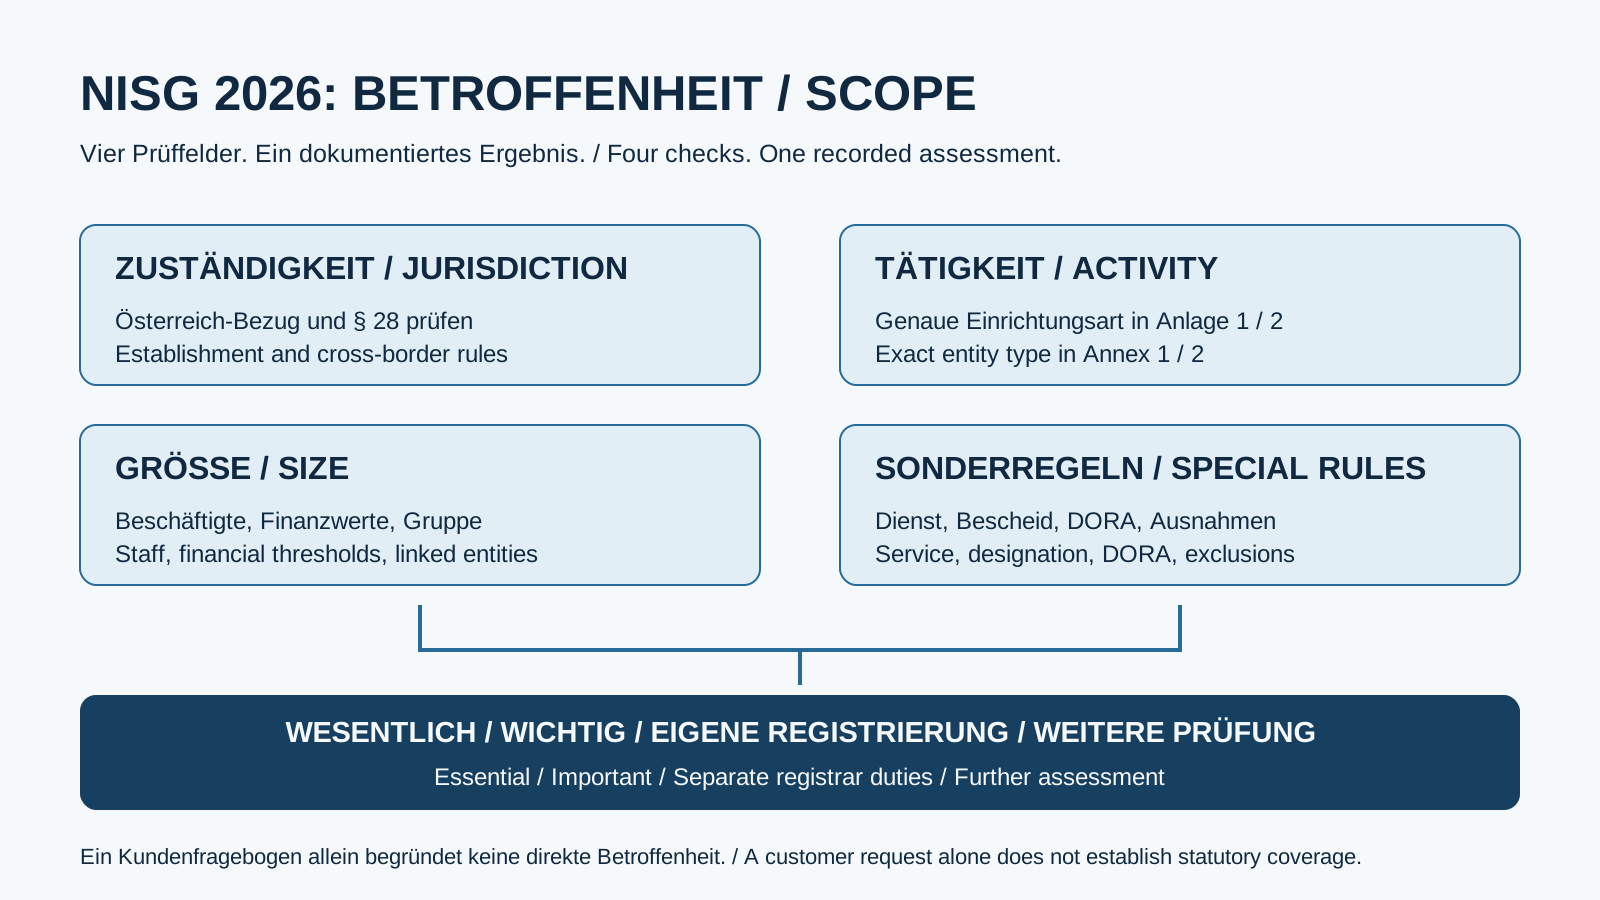
Die Grundprüfung verbindet konkrete Tätigkeit, Unternehmensgröße, Sonderfälle und Zuständigkeit. Anschließend wird zwischen wesentlichen und wichtigen Einrichtungen unterschieden. Beide Gruppen haben Sicherheits- und Meldepflichten; die Unterschiede betreffen insbesondere Aufsicht und Sanktionen. Grundlage ist § 24 NISG 2026.
Die Tätigkeit muss einer Einrichtungsart entsprechen
Anlage 1 umfasst Energie, Verkehr, Bankwesen, Finanzmarktinfrastrukturen, Gesundheitswesen, Trinkwasser, Abwasser, digitale Infrastruktur, Verwaltung von IKT-Diensten im B2B-Bereich, öffentliche Verwaltung und Weltraum. Anlage 2 erfasst Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, bestimmte verarbeitende Tätigkeiten, Anbieter digitaler Dienste und Forschung.
Die Überschrift eines Sektors allein beantwortet die Frage noch nicht. Maßgeblich sind die beschriebenen Einrichtungsarten, teilweise konkrete NACE-Codes und besondere Tätigkeitsmerkmale. Ein Onlineshop ist beispielsweise nicht schon deshalb ein Online-Marktplatz. Auch eine kleine Nebentätigkeit kann relevant werden; in einzelnen Bereichen kommt es ausdrücklich auf eine Haupt- oder Schwerpunkttätigkeit an. Die Sektoren-FAQ des Bundesamts erläutert diese Abgrenzungen.
Arbeitsbeispiel: Ein Wiener Softwareunternehmen sollte nicht nur „IT“ ins Prüfformular schreiben. Es sollte festhalten, ob es lediglich Software entwickelt oder laufend fremde Anwendungen und Systeme verwaltet. Vertrag, Leistungsbeschreibung, Zugriffsrechte und Betriebsverantwortung helfen bei der Zuordnung.
Die Größenprüfung hat eine UND-Verknüpfung
Nach § 25 NISG 2026 gilt:
| Größenklasse | Beschäftigte | Finanzielle Alternative |
|---|---|---|
| Groß | mindestens 250 | Jahresumsatz über 50 Mio. Euro und Jahresbilanzsumme über 43 Mio. Euro |
| Mittel | mindestens 50, sofern nicht bereits groß | Jahresumsatz über 10 Mio. Euro und Jahresbilanzsumme über 10 Mio. Euro, sofern nicht bereits groß |
Bei den Beschäftigten beziehungsweise der finanziellen Alternative genügt einer der beiden Wege. Innerhalb der finanziellen Alternative müssen dagegen beide Grenzen überschritten sein. Die Berechnung folgt den einbezogenen EU-KMU-Regeln, einschließlich Jahresarbeitseinheiten und maßgeblicher Rechnungsperioden.
Partner- und verbundene Unternehmen können hinzuzurechnen sein. Die Ausnahme nach § 25 Abs. 4 verlangt organisatorische, technische und operative Unabhängigkeit der relevanten Netz- und Informationssysteme. Eine separate Gesellschaft oder ein eigener Firmenname beweist diese Unabhängigkeit nicht.
Arbeitsbeispiel: Bei 35 Beschäftigten, 13 Mio. Euro Umsatz und 8 Mio. Euro Bilanzsumme ist allein die finanzielle Mittel-Schwelle nicht erreicht. Gruppenwerte und Sonderfälle bleiben trotzdem zu prüfen.
Kleine Einrichtungen können ebenfalls betroffen sein
DNS-Diensteanbieter, TLD-Register und qualifizierte Vertrauensdiensteanbieter können unabhängig von der Größe wesentlich sein. Öffentliche elektronische Kommunikationsnetze und -dienste sowie andere Vertrauensdienste haben ebenfalls Sonderregeln. Behördliche Einstufungen und ermittelte kritische Einrichtungen sind zusätzlich zu berücksichtigen.
Domain-Registrare und bestimmte Reseller haben ein eigenes Pflichtenprofil, insbesondere nach §§ 29 und 30. Daraus folgt nicht automatisch das gesamte Pflichtenpaket wesentlicher oder wichtiger Einrichtungen. Der Besitz einer Firmen-Domain macht ein Unternehmen nicht zum DNS-Diensteanbieter.
Gruppen, öffentliche Stellen und DORA brauchen einen gesonderten Blick
Für bestimmte digitale Dienste kommt es nach § 28 auf die Hauptniederlassung an, für öffentliche Telekommunikationsdienste auf das Erbringen der Dienste in Österreich. Eine österreichische Kundenadresse löst daher nicht in jedem Fall österreichische Zuständigkeit aus.
Öffentliche Verwaltung, Bildung und die Ausnahmen nach § 24 Abs. 6 dürfen nicht mit einer pauschalen Branchenregel bewertet werden. Auch bei DORA ist eine Prüfung je Pflicht erforderlich: Ein sektoraler Rechtsakt kann Risikomanagement- oder Meldeanforderungen verdrängen, während Registrierung weiterhin relevant bleibt. Die aktuelle Behördenauslegung dazu steht in der Sektoren-FAQ.
Der Check: sechs Fragen, ein erklärtes Ergebnis
Der folgende Check hilft, den nächsten Prüfauftrag zu bestimmen. Er bewertet Ihre Auswahl im Browser. Er fragt keine exakten Finanzdaten oder Dokumente ab und prüft weder Ihre Systeme noch die tatsächliche Umsetzung. „Noch nicht geklärt“ ist eine sinnvolle Antwort und führt zu offenem Prüfbedarf.
Welche Pflichten gelten im Betrieb?
Registrierung und Verantwortliche
Wesentliche und wichtige Einrichtungen sowie Domain-Registrierungsdienste müssen die einschlägigen Registerpflichten erfüllen. Für bereits am 1. Oktober betroffene Einrichtungen nennt das Bundesamt als spätesten initialen Termin 4. Jänner 2027. Bei späterer Erfüllung der Voraussetzungen gilt grundsätzlich eine Dreimonatsfrist. Änderungen müssen abhängig von der Angabe innerhalb von zwei Wochen oder drei Monaten gemeldet werden. Quelle: BCS Registrierung.
Praktisch sind USP-Zugang, ID Austria, Berechtigungen, ein verantwortlicher Bearbeiter und eine Vertretung zu organisieren. Lassen Sie die Registrierung nicht daran scheitern, dass nur eine Person die nötigen Zugänge besitzt. Die Behörde betreibt das Register; ein Beratungsauftrag ersetzt die Abgabe nicht.
Geschäftsleitung und Schulungen
§ 31 NISG 2026 verpflichtet Leitungsorgane, die Einhaltung der Risikomanagementmaßnahmen sicherzustellen und zu beaufsichtigen. Die Leitung muss an dafür gestalteten Cybersicherheitsschulungen teilnehmen. Mitarbeitenden sind regelmäßig entsprechende Schulungen anzubieten.
Für die Umsetzung empfehlen wir eine benannte entscheidungsbefugte Person, einen regelmäßigen Risikobericht und dokumentierte Freigaben. Externe IT kann unterstützen; Entscheidungen über akzeptierte Risiken und Ressourcen müssen innerhalb der Organisation nachvollziehbar bleiben.
Zehn Bereiche für Sicherheitsmaßnahmen
§ 32 verlangt geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen. Dazu gehören Risikoanalyse, Vorfallbewältigung, Business Continuity und Backups, Lieferkettensicherheit, sichere Beschaffung und Entwicklung, Wirksamkeitsprüfung, Cyberhygiene und Schulungen, Kryptografie, Personal-/Zugriffs-/Anlagenmanagement sowie MFA und sichere Kommunikation. Das Bundesamt erläutert die Maßnahmenbereiche.
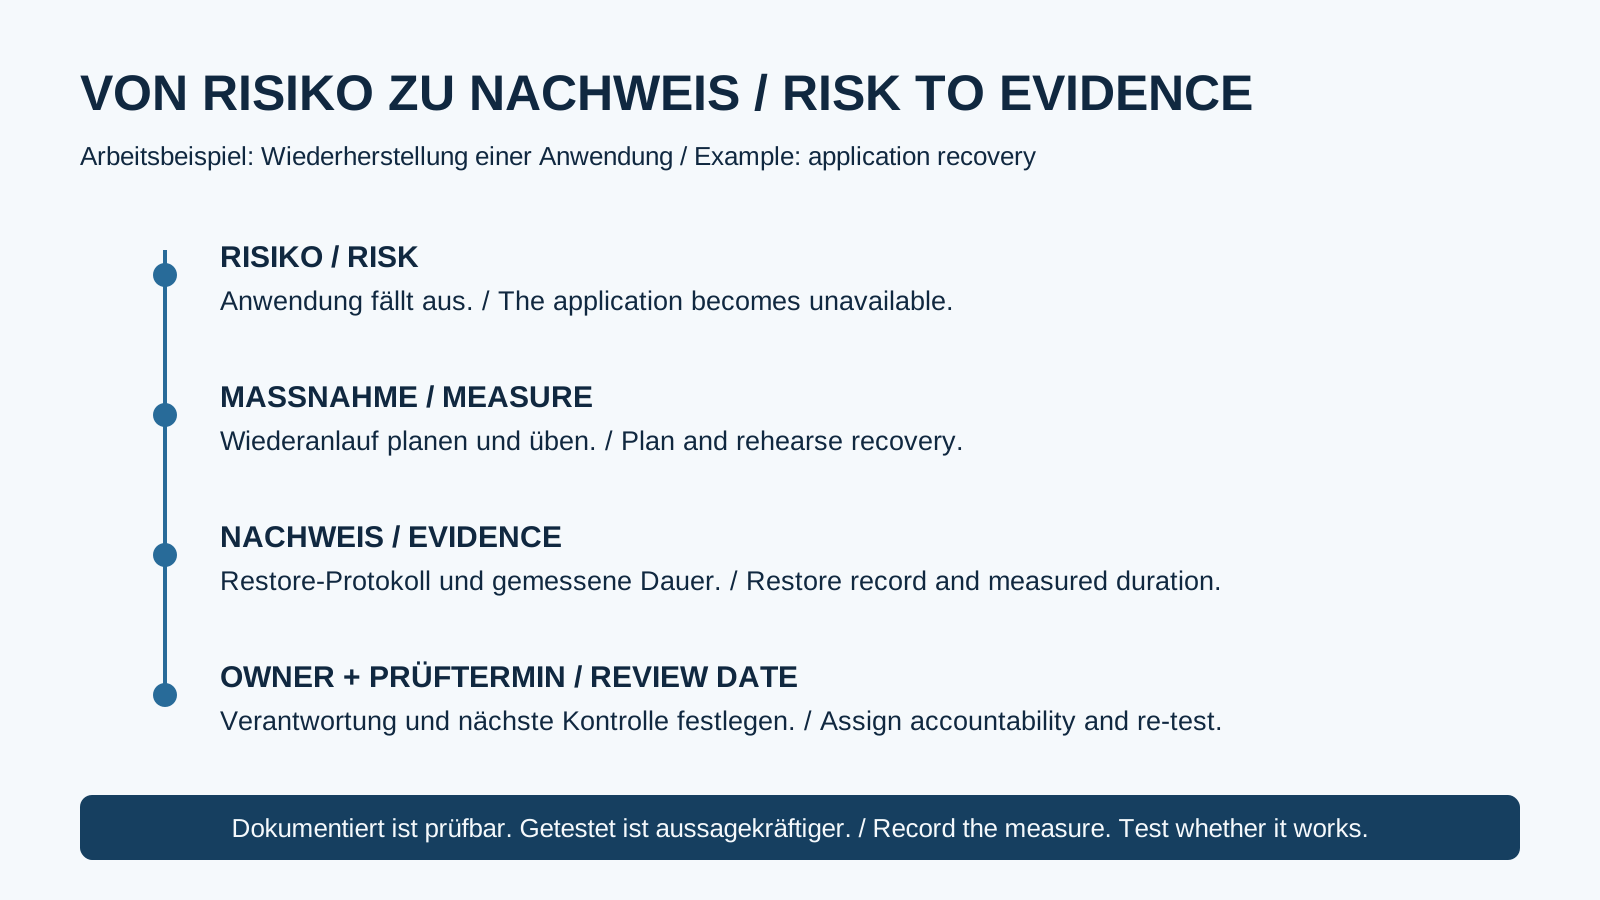
Für eine Umsetzung sollte jede Maßnahme mit einem System, einer verantwortlichen Person und einem überprüfbaren Nachweis verbunden werden. Die folgende Tabelle zeigt technische Arbeitsbeispiele von AppWebSeo, keine abschließende gesetzliche Kontrollliste:
| Arbeitsbereich | Konkrete Umsetzung | Brauchbarer Nachweis |
|---|---|---|
| Zugänge | privilegierte Konten inventarisieren, MFA und Rollen prüfen | Berechtigungsmatrix, dokumentierter Zugriffstest |
| Betrieb | Backup und Wiederanlauf einer kritischen Anwendung üben | Restore-Protokoll, tatsächliche Wiederherstellungsdauer |
| Software | Abhängigkeiten, Secrets, Updates und Freigaben organisieren | Release-Check, behobene Findings, Patch-Verlauf |
| Vorfälle | Alarm, Eskalation, Beweissicherung und Meldeweg üben | Ablaufplan, Übungsprotokoll, Kontaktliste |
| Lieferanten | kritische Hosting-, SaaS- und Integrationsabhängigkeiten erfassen | Anbieterregister, geprüfte Nachweise, offene Vertragsfragen |
| Wirksamkeit | Maßnahmen nach Änderungen erneut prüfen | Testdatum, Ergebnis, Owner, nächste Prüfung |
Welche Einschränkungen entstehen für IT und Geschäftsentscheidungen?
NISG 2026 ist kein allgemeines Verbot bestimmter Clouds, Frameworks oder Automatisierungswerkzeuge. Es verlangt die Prüfung und Beherrschung der relevanten Risiken. Je nach Umfeld verändert das Beschaffung, Entwicklung, Outsourcing und den laufenden Betrieb.
Neue Anbieter: Vor einem Wechsel sollten Verantwortliche wissen, welche kritischen Daten und Prozesse betroffen sind, wie Zugriffe funktionieren und welche Sicherheitsnachweise vorliegen. Fehlende Informationen werden zu einer offenen Entscheidung, die vor dem Rollout geklärt werden muss.
Produktänderungen: Eine neue CRM-Anbindung, ein Kundenportal oder ein KI-Assistent kann zusätzliche Berechtigungen, Datenflüsse und Abhängigkeiten erzeugen. Im Projektplan brauchen diese Änderungen Zeit für Sicherheitsbewertung und Tests. Unsere Arbeit an ERP-/CRM-Integrationen und Webarchitektur lässt sich in diesen abgegrenzten technischen Scope einordnen.
Legacy-Systeme: Wenn eine Anforderung vorübergehend nicht erfüllt werden kann, muss das Vorgehen fachlich bewertet und begründet werden. Kompensierende Maßnahmen nach NISV sind kein Freibrief zum dauerhaften Nichtstun. Dokumentation und Wirksamkeitskontrolle gehören dazu.
Lieferantenbeziehungen: Ein direkt betroffenes Unternehmen muss Risiken seiner unmittelbaren Anbieter berücksichtigen. Dadurch können auch kleine Lieferanten Fragebögen, Vertragsanforderungen oder Nachweiswünsche erhalten. Diese indirekten Anforderungen sind von einer eigenen gesetzlichen Betroffenheit zu unterscheiden.
Die Fristen: Registrierung, Selbstdeklaration und Vorfälle
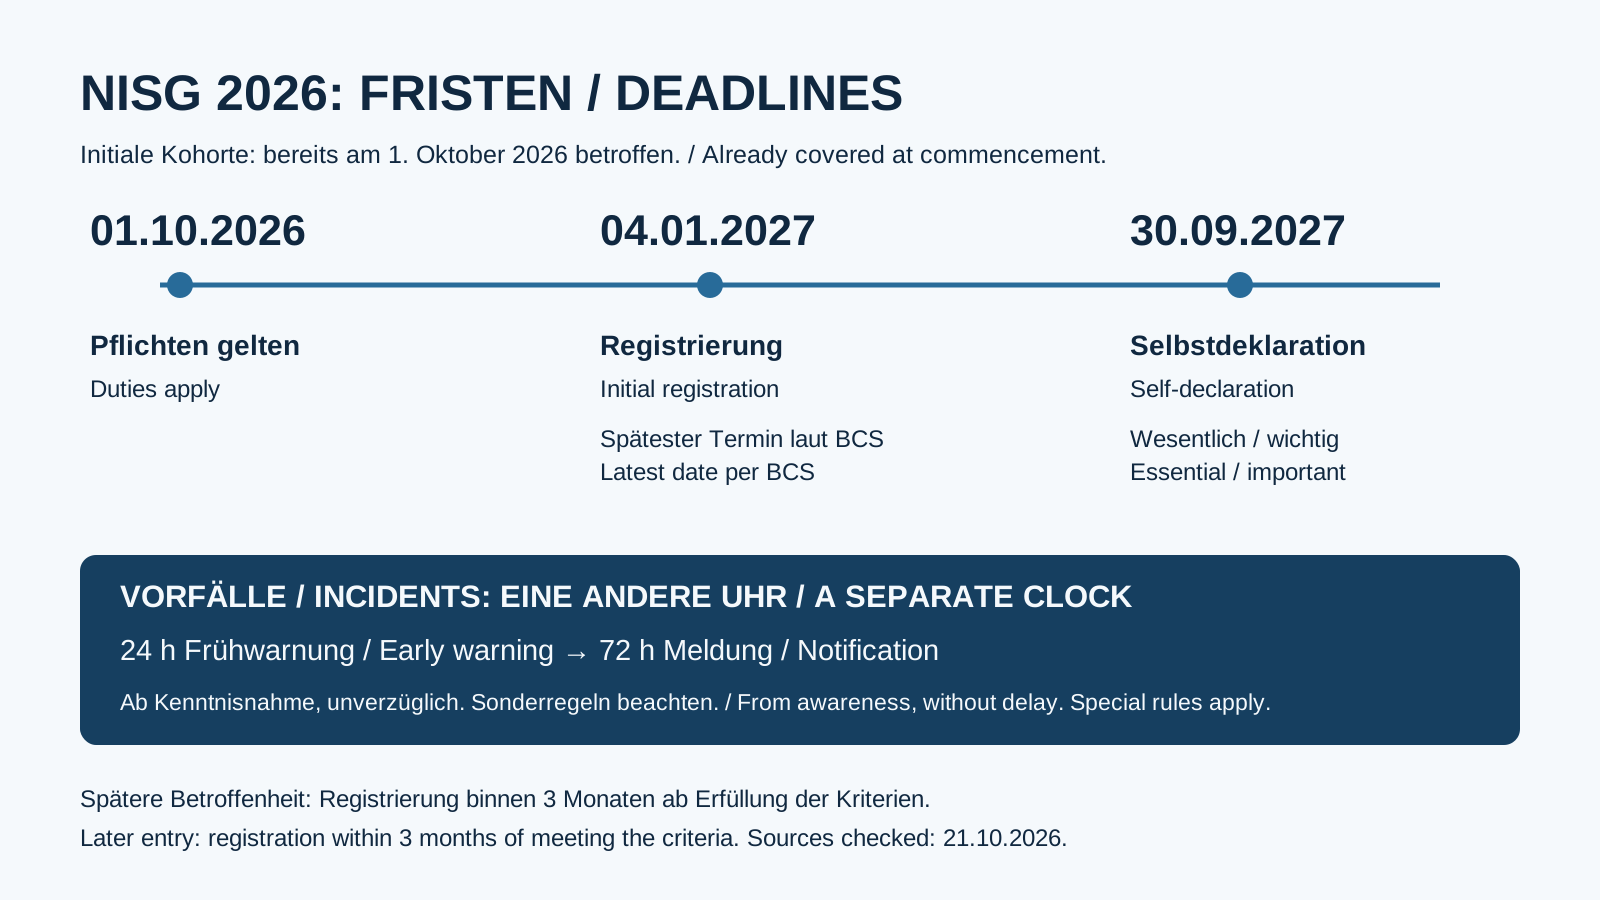
| Anlass | Frist oder Zeitpunkt | Bedeutung |
|---|---|---|
| Grundpflichten für erfasste Einrichtungen | seit 1. Oktober 2026 | Risiko- und Vorfallmanagement bereits organisieren |
| Initiale Registrierung | laut BCS spätestens 4. Jänner 2027 | Ausgangspunkt 1. Jänner; Verschiebung wegen Feiertag/Wochenende |
| Spätere Betroffenheit | grundsätzlich binnen 3 Monaten ab Erfüllung der Kriterien | Eintritt dokumentieren, nicht erst Behördenpost abwarten |
| Selbstdeklaration für initial wesentliche/wichtige Einrichtungen | laut BCS bis 30. September 2027 | Darstellung umgesetzter Maßnahmen und Risikoanalyse |
| Spätere Selbstdeklaration | binnen 12 Monaten ab Eintritt der Registrierungspflicht | nicht ab dem Tag, an dem man sich tatsächlich registriert |
| Erste Aufforderung zum unabhängigen Nachweis nach § 33 Abs. 2 | frühestens 1. Oktober 2028 | kein Aufschub der laufenden Pflichten |
Die Termine und Bedingungen ergeben sich aus Registrierungshinweisen, Nachweis-FAQ und § 33. Bestehende Bescheide und Übergangsfälle sind zusätzlich zu prüfen.
Bei einer Aufforderung nach § 33 Abs. 2 müssen wesentliche Einrichtungen den organisatorischen und operativen Nachweis binnen zwei Monaten erbringen; für den technischen Nachweis gilt grundsätzlich eine Zweijahresfrist. Bei wichtigen Einrichtungen gelten grundsätzlich zwei Jahre für beide Bereiche, und die Aufforderung setzt begründete Hinweise auf mutmaßliche Pflichtverletzungen voraus. Die BCS-Seite zu unabhängigen Prüfungen erläutert diese Unterschiede. Deshalb sollten Verantwortliche auch das organisatorische Nachweispaket laufend pflegen.
Bei erheblichen Cybervorfällen läuft eine andere Uhr
Ein betroffener Dienst muss erhebliche Vorfälle unverzüglich an das zuständige CSIRT melden: Frühwarnung spätestens 24 Stunden, Meldung grundsätzlich spätestens 72 Stunden ab Kenntnisnahme. Bei Vertrauensdiensten gilt für die Meldung eine besondere 24-Stunden-Regel. Ein Abschlussbericht folgt grundsätzlich spätestens einen Monat nach der Meldung. Dauert die Behandlung an, gelten Fortschrittsbericht und späterer Abschlussbericht; Zwischenberichte können angefordert werden. Andere Pflichten, etwa nach DSGVO, bleiben gesondert zu prüfen. Quelle: BCS Meldepflicht und Fristen.
Die Erheblichkeit ist fachlich zu beurteilen. § 35 NISG und die NISV enthalten Kriterien; relevant sind auch mögliche schwere Auswirkungen, nicht nur bereits feststehender Schaden. Warten Sie deshalb bei einem möglicherweise erheblichen Vorfall nicht auf einen fertigen Forensikbericht, bevor die Meldeentscheidung vorbereitet wird.
Nützlicher Praxisfakt: Ein vorhandenes Backup beantwortet noch nicht die Frage, ob sich die Anwendung rechtzeitig wieder starten lässt. Ein geübter Restore liefert eine belastbarere Planungsgrundlage als der Status „Backup erfolgreich“.
Welche Folgen können Verstöße haben?
Für bestimmte Verstöße wesentlicher Einrichtungen sieht § 45 NISG einen Strafrahmen bis 10 Mio. Euro oder 2 % des maßgeblichen weltweiten Vorjahresumsatzes vor, je nachdem, welcher Betrag höher ist. Bei wichtigen Einrichtungen sind es bis 7 Mio. Euro oder 1,4 %. Bestimmte organisatorische Verstöße können mit bis zu 50.000 Euro, im Wiederholungsfall bis zu 100.000 Euro sanktioniert werden. Das sind Höchstgrenzen; die konkrete Sanktion hängt vom Tatbestand und den gesetzlichen Bemessungsregeln ab.
Das Bundesamt kann Informationen und Abhilfemaßnahmen verlangen und Kontrollen durchführen. Bei wesentlichen Einrichtungen kommen unter den gesetzlichen Voraussetzungen zusätzliche Durchsetzungsmaßnahmen in Betracht. Die Voraussetzungen, etwa für Einschränkungen von Leitungsaufgaben, müssen im Einzelfall geprüft werden. Quelle: BCS Maßnahmen bei Pflichtverletzungen.
Für die Unternehmensführung sind außerdem operative Folgen relevant: Stillstand, Wiederherstellungskosten, Verzögerungen bei Kundenaudits und Vertragskonflikte. Diese wirtschaftlichen Folgen können auch einen Lieferanten treffen, der selbst nicht unmittelbar unter NISG fällt. Ob eine persönliche Haftung entsteht, hängt von konkreten Pflichten, Verhalten und den weiteren anwendbaren Regeln ab; aus der bloßen Funktion als Geschäftsführer folgt keine pauschale persönliche Millionenstrafe.
Wie AppWebSeo bei NIS2 in Wien helfen kann
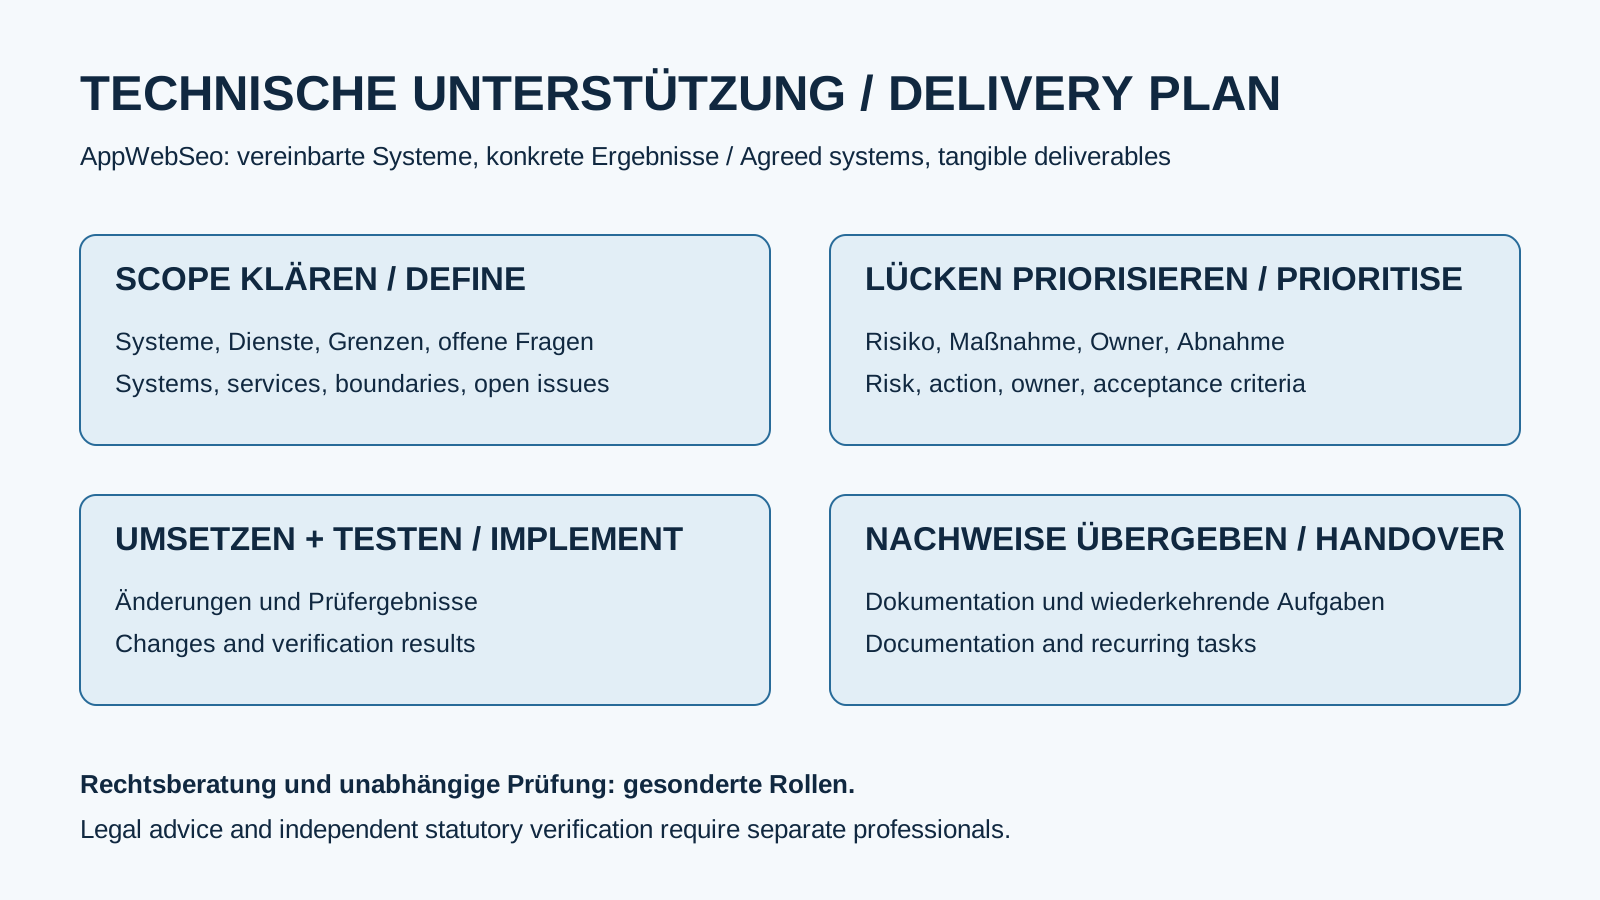
Unser Beitrag liegt bei technischer Bestandsaufnahme, Umsetzung und Dokumentation für Webplattformen, Anwendungen, Integrationen und deren Betrieb. Im Erstgespräch wird geklärt, ob Ihr Bedarf zu diesem Scope passt. Individuelle Rechtsberatung, eine Behördenentscheidung und die unabhängige Prüfung nach § 33 sind gesondert durch die jeweils zuständigen Fachpersonen beziehungsweise Stellen zu erbringen. Wir behaupten für diese Leistungen keine eigene Zulassung oder Zertifizierung.
Scope und Zuständigkeiten festhalten
Wir strukturieren die vorhandenen Informationen: betroffene Gesellschaft, Dienste, kritische Anwendungen, Hosting, Datenflüsse, Dienstleister und bereits vorliegende Bewertungen. Ergebnis ist eine Scope-Unterlage mit offenen Rechts- und Fachfragen, Verantwortlichen und einer Liste benötigter Nachweise. Die abschließende rechtliche Zuordnung bleibt bei qualifizierter Rechtsberatung beziehungsweise der Behörde.
Technische Lücken priorisieren
Nach Freigabe eines konkreten Prüfauftrags untersuchen wir die vereinbarten Anwendungen und Abläufe: Konten, Berechtigungen, Deployment, Abhängigkeiten, Backups, Protokollierung und Integrationen. Jede Feststellung erhält Risiko, Maßnahme, Owner und Abnahmekriterium. Prüfzugänge, Testumfang und Grenzen werden vorher vereinbart.
Maßnahmen umsetzen und testen
Die Umsetzung erfolgt in abgegrenzten Arbeitspaketen, etwa Rollenbereinigung, Absicherung einer API, Secret-Verwaltung, Update-Prozess oder Restore-Test. Nach einem Paket liegen Änderungen, Testergebnisse und verbleibende Einschränkungen vor. Aufwand und Termin hängen von Systemen und Ausgangslage ab und werden nach der Bestandsaufnahme vereinbart. Eine nachvollziehbare Discovery und Projektabgrenzung schafft dafür die Grundlage.
Betrieb und Nachweise übergeben
Wir stellen technische Nachweise, Betriebshinweise, wiederkehrende Prüfaufgaben und offene Punkte zusammen. Das interne Team kann sie für Governance, Lieferantenantworten, die Vorbereitung der Selbstdeklaration und die Zusammenarbeit mit unabhängigen Prüfern verwenden. Eine Übernahme durch einen Prüfer wird damit nicht garantiert.
NIS2-Beratung anfragen: Technische nächste Schritte mit AppWebSeo besprechen. Bringen Sie für das erste Gespräch die betroffene Gesellschaft, Ihre wichtigsten Dienste und bereits bekannte offene Punkte mit. Zugangsdaten, Schwachstellenberichte oder sensible Unterlagen gehören nicht in die erste Anfrage.
Ein realistischer Plan für die nächsten 30 Tage
Das ist ein vorgeschlagener Arbeitsplan, keine gesetzliche 30-Tage-Frist und kein Versprechen vollständiger Konformität in einem Monat.
- Verantwortung bestimmen: Geschäftsleitung benennt interne Leitung und Stellvertretung; bestehende Legal-, IT- und Security-Verantwortliche werden einbezogen.
- Betroffenheit dokumentieren: Tätigkeit, Größenberechnung, Gruppe, Sonderregeln und Zuständigkeit mit Belegen festhalten. Unklare Antworten fachlich klären.
- Abgabe vorbereiten: USP, ID Austria, Registerdaten und Berechtigungen prüfen. Zuständige Person bestätigt Termin und Einreichungsweg.
- Betriebsrisiken erfassen: kritische Anwendungen, Daten, Zugänge und Lieferanten in einem überschaubaren Register erfassen.
- Erste Maßnahmen prüfen: privilegierte Konten, vorhandene Wiederherstellung, Update-Verantwortung und Eskalationskontakte untersuchen.
- Vorfallweg üben: an einem Szenario klären, wer Erheblichkeit bewertet, meldet, vertritt und Belege sichert.
- Umsetzung freigeben: priorisiertes Backlog mit Abnahmekriterien, Budget, Verantwortlichen und Prüfungsterminen beschließen.
Die Arbeitsvorlage für Scope, Maßnahmen und Nachweise unterstützt diese Besprechung. Sie ist ohne Registrierung verfügbar.
Häufige Fragen zur NIS2-Beratung
Sind wir mit weniger als 50 Beschäftigten automatisch ausgenommen?
Nein. Finanzielle Kriterien, Gruppenberechnung und größenunabhängige Einrichtungsarten können relevant sein. Der Check prüft diese Punkte getrennt und gibt bei fehlender Information kein sicheres „nicht betroffen“ aus.
Macht ISO 27001 uns automatisch NISG-konform?
Ein passendes gültiges Zertifikat kann für organisatorische und operative Nachweise relevant sein. Scope, technische Prüfung und weitere Pflichten müssen gesondert betrachtet werden. Eine Zertifizierung ersetzt insbesondere nicht automatisch Registrierung und Vorfallmeldungen. Das erläutert die Nachweis-FAQ.
Müssen wir bis 2028 noch nichts tun?
Die früheste Aufforderung zum unabhängigen Nachweis nach § 33 Abs. 2 ist ein eigener Termin. Sicherheits-, Governance-, Registrierungs- und Meldepflichten sind davon zu unterscheiden. Der spätere Nachweiszeitpunkt ist keine allgemeine Übergangsfrist für Untätigkeit.
Ein Kunde verlangt NIS2-Nachweise. Sind wir dadurch direkt betroffen?
Das folgt daraus allein nicht. Prüfen Sie den eigenen gesetzlichen Anwendungsbereich und die Vertragsanforderung getrennt. Ein guter Lieferantennachweis beantwortet konkret, welche Systeme und Leistungen abgedeckt sind, was geprüft wurde und welche Einschränkungen bestehen.
Was kostet die technische Unterstützung?
Ein belastbarer Preis benötigt einen abgegrenzten Scope: Anzahl und Art der Systeme, Zugänge, vorhandene Unterlagen, Prüftiefe und gewünschte Umsetzung. Im Erstgespräch wird der Bedarf eingeordnet; danach kann ein konkreter Leistungsumfang mit Preis und Abnahme vorgeschlagen werden. Pauschale Compliance-Garantien sind kein Ersatz für diese Abgrenzung.
Quellen und Pflege dieses Leitfadens
Rechtsstand: 21. Oktober 2026. Wir haben die Suchintentionen „NISG 2026“, „NIS2 Wien“ und „NIS2 Beratung“ untersucht und Rechtsaussagen mit Primärquellen abgeglichen. Maßgeblich für die Rechtslage ist der Rechtsbestand, ergänzt durch aktuelle Behördenhinweise. Wo ältere FAQ-Texte und neuere Hinweise unterschiedliche Registrierungstage nennen, verwenden wir die am 2. Oktober aktualisierte Registrierungsseite mit ihrer ausdrücklichen Fristenberechnung. Änderungen der Gesetze, Verordnungen und Behördenpraxis erfordern eine erneute Prüfung.
- NISG 2026: konsolidiertes Gesetz und Anlagen im RIS
- § 24: wesentliche und wichtige Einrichtungen
- § 25: Unternehmensgröße
- § 31: Governance
- § 33: Nachweise
- § 45: Verwaltungsstrafen
- NISV 2026: aktuelle Verordnung
- BCS: Registrierung
- BCS: Sektoren und Sonderfälle
- BCS: Meldepflicht und Fristen
- BCS: Nachweise und Selbstdeklaration
- BCS: unabhängige Prüfungen